Managed EDR – Endpoint Detection and Response mit Überwachung
Wir passen auf Ihre Firmenrechner auf.
Angriffe erkennen und melden – wir sichten für Sie.
EDR-Betrieb mit Alarm-Sichtung, remote.
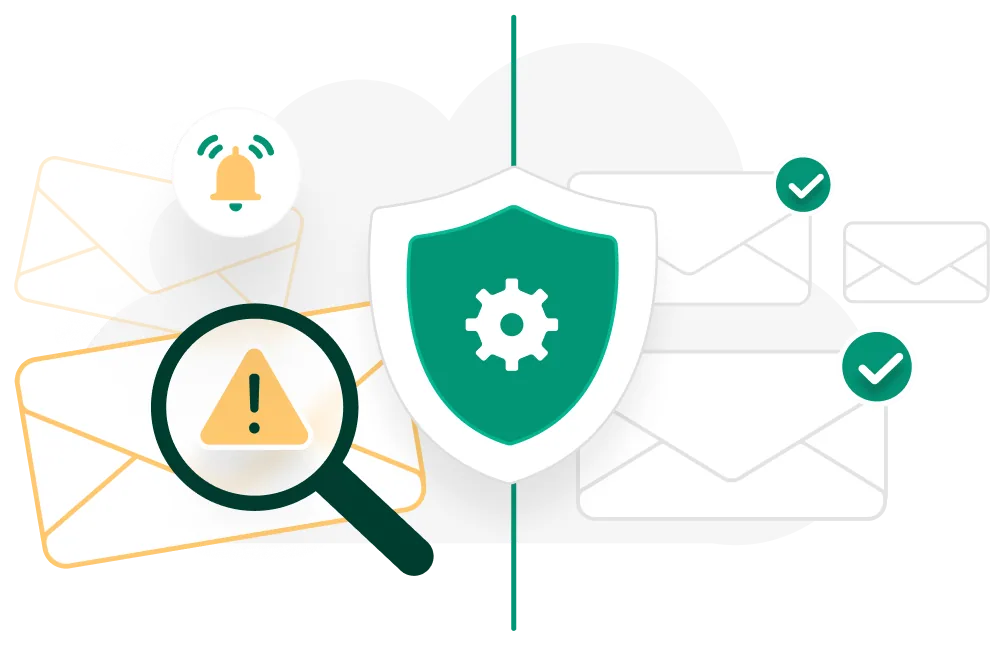
Eine Software erkennt Angriffe auf Windows-PCs und Macs. Wir lesen die Warnungen und melden uns, wenn es ernst ist.
- Windows-PCs und Macs
- Preis pro Gerät, Lizenz inklusive
- feste Ansprechperson
Managed EDR von arbeitswolke ist die schlanke Angriffserkennung für Windows-PCs und Macs (keine Server), EDR-Lizenz im Preis pro Gerät enthalten: Software bereitstellen, Regeln einrichten, Meldungen sichten, bei Vorfällen unverzüglich informieren, jeden Monat Abdeckung und Lizenzen prüfen – per Fernzugriff.Stand: November 2026
- Scope
- EDR-Agent auf Windows- und macOS-Clients, zentrale Konsole, Alarm-Sichtung; Server nicht im Scope
- Nicht im Scope
- Virenschutz, Patching, Performance-Monitoring (→ Endpoint Security)
- Erbringung
- remote; kein Vor-Ort
- Servicezeiten
- Mo–Fr 9–17 Uhr (Standard), kein 24/7
- Reaktion
- Alarm-Ticket sofort an Eskalationskontakte; Antwort innerhalb von 8 Geschäftsstunden nach Freigabe
- Zugriff
- Install-Rechte auf den Geräten; Zugänge nach Vertragsende auf Wunsch gelöscht
- Abrechnung
- pro Gerät und Monat, EDR-Lizenz inklusive; Maßnahmen bei Vorfällen nach Freigabe separat nach Aufwand
Das erledigen wir für Sie
E-Mail · arbeitswolke
Warnung: Laptop Empfang Verdächtiges Programm gestopptTicket bei Ihnen
Laptop Empfang ist auffällig. Dürfen wir ihn vom Netz trennen?
Ja, bitte.
Ist getrennt. Wir rufen Sie an.
Getrennt
- Laptop EmpfangWindowsAktuell
- Laptop LenaMacAktuell
- Laptop Maxüber 30 Tage offlineNachfragen
- Alter PC Lagernicht mehr genutztLizenz frei
Sie zahlen nur, was läuft
- Schutz auf jedes GerätWir stellen die Software und helfen beim Aufspielen.
- Passend eingestelltIhre Programme laufen weiter.
Das tun Sie
- Sagen, wen wir im Ernstfall anrufen
- Neue oder alte Geräte melden
- Ja sagen, bevor wir analysieren oder aufräumen
Was kostet das?
- Preis pro Gerät und Monat, Lizenz inklusive
- Aufräumen nach einem Angriff: eigener Auftrag, nach Aufwand
Was nicht dabei ist und wann das Größere besser passt
- Updates und Programme: kümmert sich schon jemand darum? Dann reicht Managed EDR. Sonst passt Managed Endpoint Security besser.
- Nach einem Angriff aufräumen: Spurensuche und Wiederherstellung sind ein eigener Auftrag. Wir starten erst nach Ihrem Ja. Gerät vom Netz nur nach Ihrem OK.
- Dateien zurückholen: dafür braucht es eine Datensicherung. Sie ist nicht Teil von Managed EDR.
Das erledigen wir für Sie
- Schutz auf jedes GerätWir stellen die Software. Auf Wunsch helfen wir beim Aufspielen.
- Klare GerätelisteGemeinsam legen wir fest, welche Rechner dazugehören.
- Passend eingestelltIhre Programme laufen weiter. Alarm gibt es nur, wenn nötig.
- Verdächtiges VerhaltenVieles stoppt die Software selbst, auch unbekannte Angriffe.
- Jemand liest die WarnungenWir sichten die Meldungen. Nicht Sie.
- Es wird ernstTicket und Mail sofort an die Personen, die Sie bestimmt haben.
- Jeden Monat nachgesehenLäuft der Schutz überall? Ist er aktuell?
- Laptop lange wegÜber 30 Tage nicht online? Wir fragen nach.
- Nur zahlen, was läuftWir gleichen Lizenzen mit den echten Geräten ab.
So geht es los
- Sie schreiben unskostenlos
- Wir richten alles einper Fernzugriff
- Ab dann passen wir aufmonatlich geprüft
Das tun Sie
- Sagen, wen wir im Ernstfall anrufen
- Neue oder alte Geräte melden
- Ja sagen, bevor wir analysieren oder aufräumen
Was kostet das?
- Preis pro Gerät und Monat, Lizenz inklusive
- Aufräumen nach einem Angriff: eigener Auftrag, nach Aufwand
Was nicht dabei ist und wann das Größere besser passt
- Updates und Programme: kümmert sich schon jemand darum? Dann reicht Managed EDR. Sonst passt Managed Endpoint Security besser.
- Nach einem Angriff aufräumen: Spurensuche und Wiederherstellung sind ein eigener Auftrag. Wir starten erst nach Ihrem Ja. Gerät vom Netz nur nach Ihrem OK.
- Dateien zurückholen: dafür braucht es eine Datensicherung. Sie ist nicht Teil von Managed EDR.
Das ist enthalten
- arbeitswolkeVorfall: Laptop Empfang
Programm automatisch gestoppt
Die Verhaltenserkennung hat selbst eingegriffen.
Analyse empfohlen
Start nach Ihrer Freigabe, nach Aufwand.
Gerät isolieren?
Nur mit Ihrem OK in Textform. Eine Antwort genügt.
Ticket an Ihre Eskalationskontakte
- Laptop EmpfangOK per Mail erhaltenIsoliert
- Laptop LenaWindowsGeschützt
- Laptop TomMacGeschützt
- PC BuchhaltungWindowsGeschützt
Vom Netz getrennt, nach Ihrem OK
Monatliche KontrolleIhre Firma · 4 Punkte geprüft
- Installiert laut Listeerfüllt
- Schutz aktiv und aktuellerfüllt
- Offline über 30 Tageprüfen
- Lizenzen = Geräteprüfen
2 Abweichungen im Protokoll
Entscheidungshilfe: Managed EDR oder Managed Endpoint Security?
- Gleiche Erkennung: Beide nutzen dieselbe Software. Der Unterschied ist, wie viel wir Ihnen abnehmen.
- Managed EDR: erkennen und melden. Passt, wenn sich um Virenschutz und Updates schon jemand kümmert.
- Managed Endpoint Security: zusätzlich Virenschutz, tägliche Sicherheits-Updates, Überwachung von Leistung und Speicher, monatlicher Sicherheitscheck mit Bericht.
- Erweitern: Managed EDR ist der Einstieg, ein späterer Wechsel ist möglich.
Was wir bei neuen Kunden oft finden
- Keiner schaut auf die Warnungen: Ein Virenschutz läuft, aber ob er etwas meldet, sieht niemand.
- Mobile Geräte außer Sicht: Laptops im Homeoffice oder unterwegs sind lange offline und fehlen in der Übersicht.
- Lizenzen und Geräte passen nicht: bezahlte Lizenzen für Geräte, die keiner mehr nutzt.
Das ist enthalten
Entscheidungshilfe: Managed EDR oder Managed Endpoint Security?
- Gleiche Erkennung: Beide nutzen dieselbe Software. Der Unterschied ist, wie viel wir Ihnen abnehmen.
- Managed EDR: erkennen und melden. Passt, wenn sich um Virenschutz und Updates schon jemand kümmert.
- Managed Endpoint Security: zusätzlich Virenschutz, tägliche Sicherheits-Updates, Überwachung von Leistung und Speicher, monatlicher Sicherheitscheck mit Bericht.
- Erweitern: Managed EDR ist der Einstieg, ein späterer Wechsel ist möglich.
Was wir bei neuen Kunden oft finden
- Keiner schaut auf die Warnungen: Ein Virenschutz läuft, aber ob er etwas meldet, sieht niemand.
- Mobile Geräte außer Sicht: Laptops im Homeoffice oder unterwegs sind lange offline und fehlen in der Übersicht.
- Lizenzen und Geräte passen nicht: bezahlte Lizenzen für Geräte, die keiner mehr nutzt.
Leistungsumfang und Zuständigkeit
- Freigabe Isolationper Mail, in TextformErteilt
- NB-EMPFANG-01Prozess terminiert, eskaliertIsoliert
- NB-BERGER-02Agent aktiv, Engine aktuellOnline
- PC-BUCH-03Agent aktiv, Engine aktuellOnline
Network Isolation erst nach Ihrem OK
Health-Checkmonatlich · gegen Asset-Liste
- Agent installiert (Asset-Liste)ok
- Agent aktiv, Engine aktuellok
- Offline > 30 Tage: 1 Clientklären
- Lizenzen vs. aktive Geräteklären
2 Abweichungen, Protokoll an Sie
| Bereich | arbeitswolke | Sie |
|---|---|---|
| Rollout | Installationspakete bereitstellen, Unterstützung beim Verteilen | Installation ermöglichen |
| Asset-Scope | Geräteliste pflegen | neue und ausgemusterte Geräte melden |
| Policies | Regeln, Ausnahmen, Alarmschwellen | Fachanwendungen nennen |
| Alert-Triage | Sichtung; unverzügliche Meldung per Ticket und Mail nach Eskalationsplan | Kontakte und Freigabeberechtigte benennen |
| Incident Response | Analyse, Bereinigung, Forensik, Restore: separat nach Aufwand, nur nach Freigabe | Ticket freigeben; OK zur Isolation in Textform |
| Patching, AV, Monitoring | nicht enthalten (→ Endpoint Security) | Sie bzw. Ihr IT-Dienstleister |
Vorfall, Freigaben, Vertragsende, Abgrenzung
- Automatik: viele Bedrohungen blockiert der Agent selbst; Alarm-Tickets gehen sofort raus, bearbeitet wird Mo–Fr 9–17 Uhr, sonst ab dem nächsten Werktag.
- Antwort: innerhalb von 8 Geschäftsstunden nach Freigabe des Tickets (Beginn der Analyse, nicht Lösung).
- Kritische Eingriffe: Gerät isolieren, Löschen nur mit Ihrem OK in Textform.
- Vertragsende: Admin-Zugänge werden auf Wunsch gelöscht oder zurückgestuft (AGB 6.7).
| Leistung | Inhalt |
|---|---|
| Managed EDR | Erkennen und melden: Agent, Policies, Alert-Sichtung, monatlicher Check |
| Managed Endpoint Security | EDR plus Virenschutz, Patch-Management, Performance-Monitoring, Monatsbericht |
| Bereich | arbeitswolke | Sie |
|---|---|---|
| Rollout | Installationspakete bereitstellen, Unterstützung beim Verteilen | Installation ermöglichen |
| Asset-Scope | Geräteliste pflegen | neue und ausgemusterte Geräte melden |
| Policies | Regeln, Ausnahmen, Alarmschwellen | Fachanwendungen nennen |
| Alert-Triage | Sichtung; unverzügliche Meldung per Ticket und Mail nach Eskalationsplan | Kontakte und Freigabeberechtigte benennen |
| Health-Check | monatlich: Installation laut Geräteliste, Agent-Status, Engine-Version, Offline > 30 Tage | Abweichungen klären |
| Lizenzen | Abgleich gegen aktive Geräte, Protokoll | – |
| Incident Response | Analyse, Bereinigung, Forensik, Restore: separat nach Aufwand, nur nach Freigabe | Ticket freigeben; OK zur Isolation in Textform |
| Patching, AV, Monitoring | nicht enthalten (→ Endpoint Security) | Sie bzw. Ihr IT-Dienstleister |
Vorfall, Freigaben, Vertragsende
- Automatik: viele Bedrohungen blockiert der Agent selbst; Alarm-Tickets gehen sofort raus, bearbeitet wird Mo–Fr 9–17 Uhr, sonst ab dem nächsten Werktag.
- Antwort: innerhalb von 8 Geschäftsstunden nach Freigabe des Tickets (Beginn der Analyse, nicht Lösung).
- Kritische Eingriffe: Gerät isolieren, Löschen nur mit Ihrem OK in Textform.
- Vertragsende: Admin-Zugänge werden auf Wunsch gelöscht oder zurückgestuft (AGB 6.7).
Abgrenzung zu anderen Leistungen
| Leistung | Inhalt |
|---|---|
| Managed EDR | Erkennen und melden: Agent, Policies, Alert-Sichtung, monatlicher Check |
| Managed Endpoint Security | EDR plus Virenschutz, Patch-Management, Performance-Monitoring, Monatsbericht |
Passen wir zusammen?
Passt, wenn
niemand auf Warnmeldungen schaut · Updates schon geregelt sind · Ihr Team auch mobil arbeitet · Sie klein anfangen wollen
Nicht dabei
Besuch vor Ort · Virenschutz und Updates · Aufräumen nach Angriffen (nach Aufwand) · Datensicherung · Server
Gut zu wissen
alles per Fernzugriff · erreichbar Mo–Fr 9–17 Uhr · Eingriffe nur mit Ihrem Ja
Das brauchen wir von Ihnen
Geräteliste · Installation ermöglichen · Eskalationskontakte · Freigabe vor Bereinigung
Nicht enthalten
Vor-Ort-Einsätze · Updates, Virenschutz · Bereinigung, Forensik, Wiederherstellung (nach Aufwand) · Backup · Server
Rahmen
per Fernzugriff · Preis pro Gerät, EDR-Lizenz inklusive · Mo–Fr 9–17 Uhr · Antwort innerhalb von 8 Geschäftsstunden nach Freigabe · Eingriffe nur mit Ihrer Freigabe · kein 24/7
Voraussetzungen
Windows- oder macOS-Clients mit Install-Rechten · Asset-Liste · Eskalationskontakte mit Freigaberecht · Patching und Virenschutz anderweitig geregelt
Out of Scope
Vor-Ort · Patching, AV, Performance-Monitoring · IR, Forensik, Restore (nach Aufwand, AGB 10.3) · Backup · Server · 24/7
Kundenstimmen und Projekte
Fragen zu Managed EDR
Was ist EDR?
EDR steht für Endpoint Detection and Response, auf Deutsch etwa „Erkennung und Reaktion auf Endgeräten“. Die Software beobachtet Laptops und PCs und erkennt Angriffe auch am verdächtigen Verhalten – nicht nur an bekannten Viren.
Was ist der Unterschied zu Managed Endpoint Security?
Managed EDR ist die kleine Version: Angriffe erkennen und melden. Managed Endpoint Security enthält zusätzlich Virenschutz, automatische Updates, die Überwachung von Leistung und Speicher und einen monatlichen Sicherheitsbericht. Mehr zu Managed Endpoint Security.
Was passiert, wenn ein Angriff erkannt wird?
Viele Bedrohungen blockiert die Software selbst. Bei einem relevanten Vorfall alarmieren wir unverzüglich die Personen, die Sie vorher festgelegt haben, per Ticket und Mail. Maßnahmen wie Analyse und Bereinigung setzen wir erst nach Ihrer Freigabe um und rechnen sie separat nach Aufwand ab. Ein Gerät trennen wir nur nach Ihrem ausdrücklichen OK vom Netz.
Welche Geräte können überwacht werden?
Windows-PCs und Macs, also Laptops und Arbeitsrechner. Server sind nicht abgedeckt. Welche Geräte überwacht werden, legen wir zu Beginn gemeinsam fest.
Woran sehen wir, dass alles läuft?
Wir prüfen jeden Monat vier Punkte: Ist die Software auf allen Geräten installiert? Ist sie aktiv und aktuell? Welche Geräte waren über 30 Tage offline? Passen Lizenzen und Geräte zusammen? Abweichungen halten wir in einem kurzen Protokoll fest und klären sie mit Ihnen.
Managed EDR anfragen
Wie viele Geräte, wie sind sie heute geschützt? Antwort innerhalb von 48 Stunden.
Mehr rund um Gerätesicherheit: Managed Endpoint Security · IT-Sicherheits-Check · alle Leistungen